UNIR Revista
Foro UNIR destacó la importancia de combinar tecnología, criterio profesional y formación continua para prevenir ataques, proteger la información y facilitar la recuperación de la actividad tras un incidente.
Los 7 puntos claves del Foro UNIR
- Gestionar las señales y priorizar las alertas: Cada ataque puede generar numerosos registros que desbordan la capacidad de los analistas. El aprendizaje automático ayuda a distinguir la actividad legítima de los comportamientos sospechosos. Su utilidad depende de datos de entrenamiento actualizados y de una clasificación que facilite responder a tiempo.
- Mantener el criterio humano en las decisiones: La automatización acelera la detección y permite ejecutar determinadas respuestas. Sin embargo, desconectar un equipo o detener un servicio puede tener consecuencias para toda la organización. Los especialistas deben valorar el contexto, supervisar las actuaciones y asumir la responsabilidad de las decisiones.
- Implantar la inteligencia artificial con límites claros: Compartir información confidencial o conceder permisos excesivos introduce riesgos. Las empresas necesitan establecer qué acciones pueden realizar sus agentes y a qué recursos tienen acceso. Las políticas de seguridad y una implementación rigurosa deben acompañar cualquier incorporación de estas herramientas.
- Reforzar la prevención frente a la ingeniería social: Los atacantes pueden aprovechar la confianza o el desconocimiento de los usuarios. Disponer de controles técnicos no evita que una persona facilite involuntariamente el acceso a información sensible. La concienciación debe comenzar por la dirección y extenderse al correo, las credenciales y las conversaciones cotidianas.
- Proteger el valor estratégico de la información: Empresas e instituciones pueden sufrir ataques similares con objetivos diferentes. El robo o la manipulación de datos puede servir para preparar nuevas intrusiones o comprometer capacidades esenciales. Comprender las intenciones del adversario y preservar la integridad de la información son tareas fundamentales.
- Formar profesionales con capacidades técnicas y estratégicas: La demanda de especialistas requiere perfiles ajustados a cada función. Las pymes necesitan combinar conocimientos de seguridad con planificación, liderazgo y comprensión del negocio. La actualización permanente también resulta imprescindible para quienes ya tienen experiencia y trabajan en el sector.
- Preparar la recuperación después de un incidente: Ninguna organización puede garantizar que todas sus defensas serán infranqueables. Los planes de contingencia deben prever cómo restablecer los servicios y limitar las consecuencias de una intrusión. La resiliencia completa la prevención y permite valorar la protección también por la capacidad de recuperar la actividad.
El Foro UNIR ‘Ciberseguridad: amenazas y desafíos para empresas y ciudadanos en 2026’ situó la preparación de las organizaciones ante los ataques digitales en una perspectiva que combina tecnología, formación y continuidad del negocio. Los expertos destacaron que la inteligencia artificial permite gestionar un volumen de amenazas inabarcable para los equipos humanos, pero exige supervisión, datos adecuados y políticas claras. También subrayaron que protegerse implica estar preparados para recuperar la actividad cuando las defensas fallen.
Participaron Pedro Díaz García, responsable de proyectos de I+D en inteligencia artificial aplicada a la ciberseguridad del INTA, dependiente del Ministerio de Defensa, y profesor de UNIR; Luis Alejandro Velásquez Hurtado, ingeniero naval electrónico y experto en ciberdefensa e inteligencia estratégica; y José Baena Cobos, security platform engineer en Dentsu y profesor de Inteligencia Artificial Aplicada a la Ciberseguridad en UNIR. Jorge Heili condujo el encuentro como moderador, trasladando a los especialistas las preguntas del público.
La sesión comenzó con la ponencia ‘Ciberseguridad en 2026: principales amenazas para empresas e instituciones’, a cargo de Díaz García, y continuó con la mesa ‘Prevención y planes eficaces’. El recorrido conectó los desafíos de la detección automatizada con las decisiones que deben adoptar las empresas, la protección de la información y las competencias profesionales necesarias para afrontar riesgos cada vez más complejos.
IA para detectar amenazas y priorizar alertas
Díaz García propuso desplazar el foco desde el número de ataques hacia la cantidad de señales que generan. Un intento de intrusión puede multiplicarse en conexiones, accesos o consultas que los sistemas registran por separado. El resultado son millones de eventos cuya interpretación desborda la capacidad de los analistas, aunque las organizaciones dispongan de herramientas potentes y almacenamiento suficiente.
El desafío consiste en distinguir las evidencias relevantes del tráfico legítimo y los falsos positivos. Los modelos de aprendizaje automático pueden clasificar esos registros como normales, sospechosos o asociados a un ataque, reduciendo la carga de trabajo. Sin embargo, su eficacia depende del entrenamiento: un algoritmo avanzado pierde utilidad si aprende con información sesgada, incompleta o alejada de las amenazas actuales.
Por eso, el investigador defendió desarrollar herramientas capaces de generar conjuntos de datos actualizados y adaptados a cada organización. La obsolescencia de los materiales de entrenamiento obliga a revisar continuamente estos sistemas. Detectar tampoco equivale a resolver: después hay que ordenar las alertas por prioridad y decidir qué respuesta resulta adecuada según el riesgo y sus posibles consecuencias.
“La inteligencia artificial no sustituye en ningún caso a las personas. Son un conjunto de servicios o de herramientas que van a facilitarle mucho el trabajo”, explicó. Automatizar una desconexión puede contener una amenaza, pero también interrumpir un servicio esencial. El especialista aporta conocimiento del contexto, valora los efectos sobre el negocio y asume la responsabilidad de las decisiones.
Cómo incorporar la IA sin comprometer la información corporativa
Baena advirtió de que la adopción acelerada de estas herramientas puede abrir nuevas brechas cuando se produce sin controles. Entre los errores mencionó facilitar información confidencial a servicios de inteligencia artificial sin valorar el tratamiento posterior de los datos. La innovación requiere conocer qué se comparte, con qué herramientas y bajo qué condiciones de seguridad.
Otro riesgo aparece al conceder a los agentes capacidades demasiado amplias. El experto defendió delimitar las acciones autorizadas, los destinos de conexión y el tiempo disponible para ejecutarlas. “La seguridad de la inteligencia artificial aplicada a nivel corporativo pasa por aquí, por las políticas de seguridad y por una ingeniería correcta y precisa”, señaló durante el debate.
La IA, además, amplía las capacidades de ambos lados: los atacantes pueden automatizar búsquedas de vulnerabilidades y campañas de engaño, mientras los defensores aceleran sus comprobaciones. Baena identificó una ventaja para estos últimos: “Lo que no tienen los atacantes es información sobre la infraestructura interna de la empresa”. Ese conocimiento permite orientar mejor las herramientas de protección.
Su planteamiento situó el valor de la automatización en la combinación entre capacidad de análisis y contexto organizativo. Conocer los sistemas desplegados, los servicios internos y las políticas de seguridad puede mejorar el trabajo de los agentes defensivos. No basta, por tanto, con incorporar más tecnología: su implementación debe responder a las características concretas de cada empresa.
Ingeniería social y ciberdefensa como escudos
La conversación abordó también las diferencias entre los ataques dirigidos a empresas y los que afectan a instituciones militares. Velásquez explicó que pueden compartir técnicas, aunque cambien las finalidades. Obtener datos sensibles, conocer infraestructuras críticas o preparar nuevas operaciones son objetivos que obligan a analizar quién ataca, a quién se dirige y qué pretende conseguir.
“La información es el primer y el principal activo de las personas, de las empresas, de las instituciones y de los estados”, afirmó. Desde la perspectiva de la defensa, su robo o manipulación puede comprometer capacidades estratégicas. Protegerla exige preservar su integridad y comprender que una intrusión puede formar parte de una operación más amplia.
Díaz García situó la ingeniería social entre las amenazas que más deberían preocupar a las organizaciones. Los atacantes pueden aprovechar la confianza, el desconocimiento o las motivaciones personales de usuarios que ya tienen acceso a sistemas y documentos. La formación debe comenzar por la dirección y traducirse en prácticas cotidianas coherentes con las políticas de protección.
La prevención afecta, así, al uso del correo, las credenciales y las herramientas compartidas, pero también a la información revelada en conversaciones aparentemente inofensivas. El debate puso el acento en que los controles técnicos necesitan hábitos responsables. Una organización puede reforzar sus sistemas y seguir expuesta si quienes los utilizan desconocen cómo reconocer intentos de manipulación.
Formación continua y resiliencia
La demanda de talento abrió otro eje del encuentro. Velásquez señaló necesidades distintas según los mercados, desde arquitectura de seguridad hasta gestión del riesgo e inteligencia de amenazas. En las pymes, donde los equipos suelen ser reducidos, destacó la importancia de combinar especialización técnica con capacidad de planificación, criterio estratégico y liderazgo para sostener la actividad.
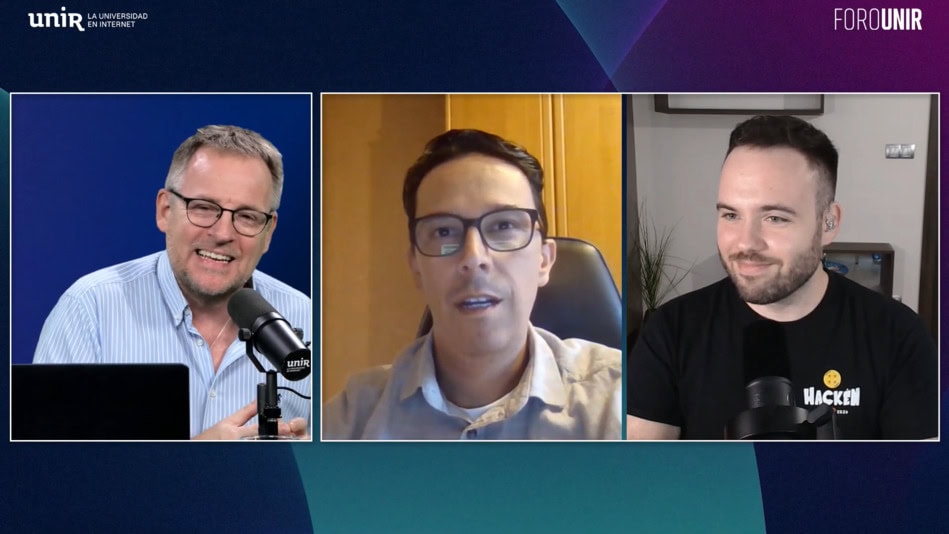 El director de Foro UNIR, Jorge Heili, conversa con Alejandro Velásquez Hurtado, ingeniero naval electrónico y experto en ciberdefensa e inteligencia estratégica, y José Baena Cobos, security platform engineer en Dentsu y profesor de Inteligencia Artificial Aplicada a la Ciberseguridad en UNIR.
“Estas empresas a veces no tienen la oportunidad de contratar un equipo de diez o 11 profesionales, o sea, tienen uno o dos”, sostuvo. Díaz García añadió que las exigencias de contratación deben ajustarse a cada puesto: no todos los perfiles desempeñan funciones directivas ni necesitan acreditar las mismas competencias para incorporarse.
La actualización, además, afecta también a quienes ya trabajan en el sector. “Esa formación tiene que ser constante y continua, porque es que esto cambia a una velocidad tremenda”, advirtió Díaz García. Las nuevas herramientas, los servicios digitales y las amenazas emergentes obligan a renovar conocimientos; la experiencia acumulada no elimina esa necesidad de aprendizaje permanente.
Díaz García recordó que siempre pueden aparecer vulnerabilidades desconocidas o técnicas capaces de superar las barreras existentes. Por ello, los planes de contingencia deben contemplar cómo recuperar el funcionamiento normal y reducir el impacto del incidente sobre la organización.
El foro concluyó con una visión de la ciberseguridad basada en prevenir, detectar, responder y recuperarse. La IA puede acelerar tareas, pero necesita información de calidad, límites y criterio humano. La formación y los planes de contingencia completan esa protección: ante la imposibilidad de garantizar una seguridad absoluta, la fortaleza de una organización depende también de su capacidad para restablecer la actividad.
Los mensajes destacados de los expertos
Pedro Díaz García:
- “La inteligencia artificial no sustituye en ningún caso a las personas. Son un conjunto de servicios o de herramientas que van a facilitarle mucho el trabajo”.
- “La formación tiene que ser constante y continua, porque es que esto cambia a una velocidad tremenda”.
Luis Alejandro Velásquez Hurtado:
- “La información es el primer y el principal activo de las personas, de las empresas, de las instituciones y de los Estados”.
- “Las pymes a veces no tienen la oportunidad de contratar un equipo de diez o 11 profesionales, o sea, tienen uno o dos”.
José Baena Cobos:
- “La seguridad de la inteligencia artificial aplicada al mundo corporativo pasa por aquí, por las políticas de seguridad y por una ingeniería correcta y precisa”.
- “Lo que no tienen los atacantes es información sobre la infraestructura interna de la empresa”.
- Escuela Superior de Ingeniería y Tecnología